
À propos du projet de loi de finances pour 2027 et de l’avis de la CNIL du 10 septembre 2026
Bayard Turot, avocat au barreau de Paris
A retenir
Le projet de loi de finances pour 2027 prévoit de pérenniser la collecte automatisée par la DGFiP de contenus publiés sur les réseaux sociaux et autres plateformes en ligne, notamment pour détecter certains manquements fiscaux. Le futur article L. 80 S du LPF doit toutefois respecter plusieurs garanties demandées par la CNIL : limitation aux contenus effectivement rendus publics, encadrement des accès, durée de conservation, sécurité des traitements et exclusion de certaines données sensibles. En cas de contrôle fiscal, une publication en ligne ne constitue pas à elle seule une preuve suffisante : le contribuable doit pouvoir connaître son origine, son contexte, les conditions de sa collecte et contester les déductions qu’en tire l’administration.
Une photographie de vacances, une annonce de vente ou la présentation avantageuse d’une activité professionnelle peuvent retenir l’attention du fisc, et l’administration dispose désormais d’outils capables de rapprocher ces contenus des informations qu’elle détient déjà. Le contribuable qui publie sur Internet ne choisit pas nécessairement tous ses lecteurs.
L’article 30 du projet de loi de finances pour 2027 propose de rendre permanente cette collecte automatisée, jusqu’ici expérimentale. Au-delà de la recherche d’un équilibre entre efficacité fiscale et protection de la vie privée, il convient d’analyser ce que l’administration pourra recueillir, les limites qu’elle devra respecter et, surtout, ce que le contribuable pourra vérifier lorsque ces informations seront utilisées contre lui. Le projet déposé le 1er octobre semble insuffisant au regard des garanties requises par la CNIL dans son avis du 10 septembre 2026 et certains points nécessitent d’être précisés[1].
[1] PLF 2027, n° 3210, déposé le 1er octobre 2026, art. 30, III, 4° et IV (analyse du projet initial).
I. Une expérimentation appelée à durer ?
L’intérêt de l’administration pour les plateformes et les précieuses données qu’elles contiennent n’est pas nouveau. L’article 154 de la loi de finances pour 2020 a institué une expérimentation, ensuite prolongée et élargie, portant sur certains manquements limitativement énumérés : les activités occultes, la dissimulation de recettes et les règles de domiciliation fiscale. L’accès après inscription à un compte a été autorisé, sans que cette faculté fasse disparaître l’exigence que les contenus aient été manifestement rendus publics par leurs auteurs [1].
Le projet prévoit d’inscrire durablement ce pouvoir de collecte à l’article L. 80 S du LPF. Il reprend plusieurs garanties de l’expérimentation qui doit prendre fin le 31 décembre 2026, mais renvoie à un décret le soin de fixer la fréquence à laquelle l’administration devra communiquer à la CNIL la liste de ses opérations de collecte. Dans l’attente de ce décret, le régime expérimental serait prolongé jusqu’à son entrée en vigueur, sans pouvoir se poursuivre au-delà du 30 septembre 2027.
La commission des finances s’est prononcée, le 9 octobre, contre la pérennisation du dispositif et contre sa prolongation transitoire. La commission a également voté en faveur d’un rapport annuel au Parlement et à la CNIL, afin que, si le dispositif était maintenu, l’administration rende compte des données recueillies et des résultats obtenus[2].
[1] Loi n° 2019-1479 du 28 décembre 2019, art. 154, modifié par la loi de finances pour 2024, art. 112. Texte consulté.
[2] AN, amendements I-CF1557 (suppression) et I-CF1757 (rapport annuel), adoptés en commission le 9 octobre 2026.
II. Comment une décision favorable au contribuable confirme un pouvoir d’imposer plus large que le dispositif anti-abus
Dans son avis du 10 septembre 2026, la CNIL a approuvé la pérennisation, tout en demandant des garanties complémentaires concernant les contenus collectés, le suivi des opérations et la sécurité des traitements[1]. Plusieurs de ses recommandations n’ont pas été expressément reprises dans le projet, qui renvoie à un décret le soin de préciser les conditions de mise en œuvre du dispositif.
Tableau comparatif : les garanties du projet face aux demandes de la CNIL
| Garantie imposée par la CNIL | Ce que prévoit le projet initial | Ce qui reste à préciser ou à garantir |
| Interdire la reconnaissance faciale | Le recours à la reconnaissance faciale est expressément interdit (art. L. 80 S, I proposé). | L’interdiction figure dans le texte législatif. Son respect devra pouvoir être contrôlé dans les traitements effectivement utilisés. |
| Réserver les traitements aux agents habilités et encadrer la sous-traitance | Le projet encadre les habilitations des agents et le recours à la sous-traitance (art. L. 80 S, III proposé). | Les accès réellement accordés et leur utilisation devront être vérifiés, au-delà de l’existence formelle des habilitations. |
| Limiter la conservation des données et assurer leur effacement | Le projet fixe des délais de conservation et de suppression (art. L. 80 S, IV proposé). | Le respect de ces délais doit pouvoir être démontré, notamment par la traçabilité des suppressions. |
| Exclure les plateformes de santé et de rencontres | Cette exclusion, recommandée par la CNIL, n’est pas expressément inscrite dans le projet (avis, II A). | Cette exclusion est nécessaire pour éviter la collecte de données particulièrement sensibles provenant de ces plateformes. |
| Interdire aux agents d’entrer en contact avec les utilisateurs dans le cadre de la collecte | Cette interdiction figure dans le décret régissant l’expérimentation, mais n’est pas expressément reprise dans le projet législatif (décret, art. 2). | Son maintien devra être assuré dans le nouveau cadre réglementaire. |
| Limiter la collecte aux contenus dont l’auteur maîtrise la publicité | Le projet reprend ce critère général (art. L. 80 S, I proposé). La CNIL demande des précisions concernant notamment les commentaires publiés sur les comptes de tiers et les identifications par des tiers (avis, II A). | Les exclusions devront être suffisamment précises pour qu’un contenu simplement accessible en ligne ne soit pas automatiquement considéré comme librement collectable. |
| Informer la CNIL des opérations de collecte et de leurs objectifs | Le projet prévoit la transmission périodique d’une liste des opérations, selon une périodicité fixée par décret (art. L. 80 S, II proposé). | Le contenu de cette information, notamment les objectifs et les plateformes concernés, ainsi que l’information des délégués à la protection des données, restent à préciser conformément aux demandes de la CNIL (avis, II B). |
| Évaluer les traitements et détecter les accès anormaux aux données | Le projet ne détaille pas les bilans spécifiques ni la surveillance active des journaux d’accès demandés par la CNIL (avis, II B et C). | Les modalités d’évaluation et de détection des anomalies devront être définies. La seule conservation de traces d’accès ne garantit pas qu’un usage abusif soit repéré à temps. |
Certaines protections existent déjà dans les textes de l’expérimentation : l’article 2 du décret de 2021, modifié en 2024, interdit aux agents de contacter les utilisateurs, tandis que son article 11 bis prévoit de transmettre à la CNIL, avant la fin de chaque semestre, la liste des opérations envisagées pour le semestre suivant, avec leurs objectifs et les plateformes concernées[2]. Le projet renvoie la périodicité de cette transmission à un nouveau décret et la CNIL envisage qu’elle puisse intervenir a posteriori, lle maintien d’une information préalable n’est donc pas acquis.
La loi devrait fixer clairement les limites de la collecte et les garanties de son contrôle par la CNIL. Or le projet laisse encore au décret le soin de préciser certaines de ces protections et n’exclut notamment pas expressément les applications de santé et de rencontre, malgré la recommandation réitérée de la CNIL. Compte tenu de la sensibilité des données concernées, cette exclusion mériterait de figurer dans la loi : une information accessible en ligne n’a pas, de ce seul fait, vocation à être collectée par le fisc.
L’envoi d’une liste des opérations à la CNIL ne dispense pas non plus l’administration de démontrer la conformité de ses traitements. La Commission recommande des bilans distincts selon les manquements recherchés et insiste sur la surveillance active des journaux applicatifs pour détecter immédiatement les anomalies. Il ne suffit pas de conserver la trace des accès (ce qui permet de reconstituer un incident), il faut aussi surveiller ces accès pour détecter rapidement les utilisations abusives et y mettre fin.
Les accès frauduleux subis par la DGFiP durant l’été 2026 donnent la mesure du risque, l’usurpation d’identifiants d’agents ayant permis le vol de données concernant plus de 350 000 particuliers.. Selon la DGFiP, les accès frauduleux de juin et juillet avaient été détectés et fermés dès cette période, mais l’administration n’a découvert qu’à partir du 12 août que des données avaient été dérobées. Ce décalage montre que la sécurité ne peut se limiter au blocage des accès suspects : elle suppose aussi de pouvoir identifier les données consultées ou extraites[3].
Cet incident montre que les données par l’État ne ne sont pas à l’abri d’un accès frauduleux. Le risque est d’autant plus sérieux que le rapprochement de publications dispersées avec les informations du dossier fiscal peut révéler des habitudes, des déplacements ou des relations qui n’apparaissaient dans aucune de ces sources prise isolément.
Le futur décret devra donc être examiné sur des exigences précises : identification des accès, traitement des alertes, effacement des données et contrôle du respect de ces obligations. Il faudra aussi que l’administration puisse en justifier l’exécution : au regard du précédent de l’été 2026, une collecte permanente ne saurait reposer sur la seule confiance accordée aux procédures internes de la DGFiP.
[1] CNIL, délibération n° 2026-094 du 10 septembre 2026, spécialement II A à C.
[2] Décret n° 2024-1274 du 31 décembre 2024, art. 1 et 9, modifiant le décret n° 2021-148 (art. 2 et 11 bis). Voir aussi A. de Massiac et C. Maignan, Deloitte, 21 janvier 2025.
[3] DGFiP, FAQ pour les particuliers du 24 août 2026, p. 1 et 2, « Vol de données suite à des accès illégitimes ».
III. Du contenu publié à la preuve du manquement
Les données repérées par l’outil sont transmises aux services compétents pour être corroborées et enrichies, avant de pouvoir être opposées au contribuable dans le cadre d’un contrôle fiscal. Entre la publication initiale et le motif du redressement, plusieurs opérations peuvent ainsi modifier la signification de l’information recueillie. La défense devra pouvoir retrouver ce cheminement pour discuter les faits retenus par le service.
Du recueil au contrôle : les vérifications de la défense
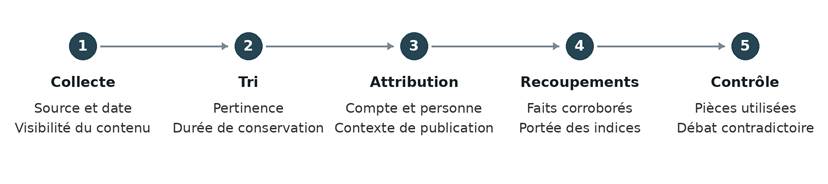
Schéma de lecture du parcours des données.
Face à une publication invoquée par l’administration, il faut vérifier non seulement à qui elle se rapporte, mais aussi qui l’a publiée et qui en contrôlait la visibilité. Être identifié sur une photographie publiée par un tiers ne signifie pas avoir choisi de rendre cette information publique. De même, le contribuable qui commente la publication d’autrui ne maîtrise pas nécessairement sa diffusion. La CNIL souligne précisément l’exclusion des contenus dont l’auteur ne contrôle pas le caractère public ou restreint[1]. La demande adressée au service doit donc permettre d’identifier le compte d’origine, l’auteur du contenu et ses conditions d’accès au moment de la collecte. La seule présence du nom du contribuable sur une capture d’écran ne suffit pas à établir qu’il a lui-même rendu l’information publique, ce qui impose de vérifier comment le service l’a obtenue et si cette collecte respectait les limites du dispositif utilisé.
Encore faut-il que la publication établisse les faits que l’administration entend en déduire. Une photographie prise en France peut avoir été publiée après le départ du contribuable, tandis qu’une annonce de vente peut être restée sans suite ou avoir donné lieu à une transaction à un prix inférieur au prix affiché. Pour contester l’analyse du service, il faudra donc identifier ce qu’il retient de la publication, puis lui opposer les pièces qui permettent de vérifier cette déduction : justificatifs de voyage, échanges avec un acquéreur potentiel, factures ou relevés bancaires. La discussion portera ainsi sur des faits précis, comme la présence en France à une date donnée ou l’encaissement effectif d’une recette, plutôt que sur l’impression générale qui se dégage d’un compte ou d’un profil.
Cette discussion suppose de disposer des pièces sur lesquelles le service s’est fondé. Lorsqu’elles relèvent de l’article L. 76 B du LPF, le contribuable peut en demander communication avant la mise en recouvrement : le Conseil d’État rappelle que les documents doivent être directement et effectivement accessibles au contribuable, dans les mêmes conditions qu’à l’administration, à la date de sa demande[2]. Si la publication a été supprimée ou modifiée depuis sa collecte, il sera donc utile de le signaler au service et de demander la version qu’il a conservée.
Ces nouveaux moyens d’investigation seront notamment abordés par Me Rémy Gouyet, lors de son intervention sur le contrôle fiscal à l’ère de la digitalisation à la conférence Analyse Experts du 15 décembre 2026[3]. À mesure que se développent les outils d’intelligence artificielle, la capacité croissante de l’administration à rapprocher les données rendra leur exploitation plus efficace, mais aussi plus difficile à reconstituer pour celui qui en fait l’objet, alors que l’exercice des droits de la défense suppose que le contribuable puisse connaître les éléments utilisés contre lui et discuter les déductions du service.
[1] CNIL, délibération n° 2026-094 du 10 septembre 2026, II A.
[2] CE, 8 avril 2026, n° 504551, points 2 et 9. B. Hingand et S. Diament, commentaire, Deloitte, 28 avril 2026.
[3] Analyse Experts, conférence du 15 décembre 2026, programme, quatrième intervention.
Il n'y a pas encore de commentaire.